Hack de Binance : 6,3 milliards de dollars volés, tout ce que l’on sait
Le plus gros piratage de l'histoire des cryptos : comment le hacker a procédé, où sont les 6,3 milliards, ce qui a été gelé, l'impact sur le marché et les précautions à prendre.
 SlashCoin24 min de lectureTous niveaux
- Binance met 6,34 milliards de côté. Vers midi (heure de Paris), la plateforme a annoncé avoir réservé plus de 6,34 milliards de dollars de fonds propres pour couvrir les pertes. Environ 5 milliards sont déjà détenus dans les jetons concernés. Le reste, environ 1,34 milliard, est racheté sur le marché et de gré à gré, ce qui crée une demande acheteuse. Les rachats de jetons peu liquides peuvent prendre plus de temps. Les 3 milliards gelés ne sont pas comptés dans cette somme : ils sont à récupérer en plus, avec les autorités.
- Le marché tient. Le bitcoin est repassé au-dessus de 77 000 $. Certains petits jetons détenus par Binance ont en revanche lourdement chuté, comme FUN (−90 % dans la matinée).
- Plus d’une seule faille. Binance indique avoir découvert « d’autres points d’intrusion » en plus de l’ordinateur de l’ingénieur. Son co-PDG Richard Teng parle d’un « processus d’attaque complexe », pas d’une simple erreur ponctuelle.
- Retraits : reprise visée dans environ 45 heures, soit vers dimanche matin. Les dépôts fonctionnent normalement.
- Le lien avec la Corée du Nord se renforce. Des fonds volés à Binance ont été retrouvés sur la même adresse que ceux du hack de Bitget de septembre, déjà attribué à des acteurs nord-coréens (ZachXBT, Chainalysis, Elliptic).
- Les 18 270 BTC n’ont toujours pas bougé. Selon Elliptic, le hacker détient environ 512 000 ETH et ces BTC, soit près de 2,6 milliards de dollars impossibles à geler. Presque rien n’est encore passé par des ponts, des mixeurs ou des plateformes.
- Estimations affinées : 6,4 milliards volés selon Chainalysis et Elliptic, dont environ 2,8 milliards gelés et vérifiés (44 %).
Dans la soirée du jeudi 29 octobre, Binance, la plus grande plateforme d’échange de cryptomonnaies au monde, a subi le plus gros piratage de l’histoire des cryptos. Selon l’estimation de la plateforme elle-même, environ 6,3 milliards de dollars ont été siphonnés de ses portefeuilles chauds, sur neuf blockchains différentes, en à peine quelques minutes.
C’est plus de quatre fois le précédent record, celui de Bybit en février 2025. Depuis, les annonces s’enchaînent, les chiffres varient d’une source à l’autre et beaucoup de choses fausses circulent. J’ai donc rassemblé ici tout ce que l’on sait de façon vérifiée : comment le hacker a procédé, où est l’argent, ce qui a été gelé, ce qu’il est en train de vendre, l’impact sur le marché, les comparaisons avec les grands hacks du passé et, surtout, les précautions à prendre dans les jours qui viennent.
- Le 29 octobre vers 21 h (heure de Paris), des retraits non autorisés ont vidé plusieurs hot wallets de Binance sur Ethereum, Bitcoin, Tron, XRP Ledger, Solana et d’autres réseaux.
- Piste privilégiée par Binance : l’ordinateur portable compromis d’un ingénieur DevOps, qui aurait donné accès à l’infrastructure de signature des retraits. Aucune clé privée n’aurait fuité, mais Binance a depuis découvert d’autres points d’intrusion.
- Tether, Circle, Ripple et d’autres ont gelé environ 3 milliards de stablecoins. Mais le hacker a converti une partie de ses dollars en ETH via des protocoles DeFi, dont Aave et Uniswap, et il vend ses altcoins.
- Les enquêteurs (TRM Labs, Chainalysis, ZachXBT) pointent la Corée du Nord, avec le groupe Lazarus / TraderTraitor.
- Binance promet de couvrir toutes les pertes. Les retraits sont suspendus et devraient reprendre vers dimanche matin.
- Attention : les arnaques et le phishing vont exploser. Ne cliquez sur aucun lien reçu par message, même s’il semble venir de Binance.
La chronologie de la nuit, heure par heure
Toutes les heures sont données en heure de Paris (UTC+1). Elles proviennent des données on-chain publiées par TRM Labs, des annonces officielles et des relevés des médias spécialisés.
| Heure | Ce qui se passe |
|---|---|
| 28 oct., matin | Le portefeuille « opérateur » du hacker est alimenté par trois petits retraits de Tornado Cash. La préparation commence au moins 36 heures avant le vol. |
| 29 oct., journée | Le code d’attaque est testé sur deux portefeuilles, puis répété sur un troisième. Quatre heures plus tard, il est installé sur un hot wallet de Binance. |
| 21 h 05 | Cinq portefeuilles Binance du XRP Ledger envoient 233,46 millions de XRP au hacker. |
| 21 h 10 | Les portefeuilles Binance sur Solana et Optimism sont vidés. |
| 21 h 20 | Le hot wallet Bitcoin envoie 18 270 BTC. Au même moment, la transaction contenant les 50 autorisations EIP-7702 part sur Ethereum. |
| 21 h 24 | Le portefeuille « Binance 14 » est entièrement vidé : 167 464 ETH et 63 jetons, dont 1,615 milliard d’USDT. Sur Tron, 612,7 millions d’USDT partent aussi. |
| 21 h 57 | En quatre minutes, le hacker dépose 60 millions d’USDT sur Aave et emprunte 19 762 ETH. |
| 22 h 01 | Tether gèle 971 millions d’USDT dans le portefeuille principal du hacker. Circle gèle 823 millions d’USDC trois minutes plus tard. |
| 22 h 15 | Changpeng Zhao (CZ) écrit sur X que les fonds des utilisateurs sont en sécurité, tout en évoquant un piratage. |
| 22 h 24 | Binance annonce enquêter sur un « possible problème de sécurité ». |
| 23 h 01 | Ripple gèle des RLUSD liés au hack. World Liberty Financial gèle 27,8 millions d’USD1 peu après. |
| Soirée | Aave gèle par précaution ses marchés V3 et V4 sur la plupart des réseaux. Kamino met en pause certains marchés sur Solana. |
| 30 oct., 0 h 05 | Seconde vague de retraits sur Avalanche et Polygon. |
| 0 h 35 | Binance confirme 2,54 milliards de fonds gelés et vérifiés. |
| 1 h 08 | Le Security Council d’Arbitrum saisit environ 30 millions de dollars (8 426 ETH et 74,6 millions d’ARB) sur l’adresse du hacker. |
| 1 h 30 | Binance confirme la suspension temporaire des retraits et des dépôts, et précise que le montant gelé « pourrait encore augmenter ». |
| 1 h 52 | Binance porte le total gelé à environ 3 milliards. |
| Nuit | Binance publie ses premières conclusions : un ordinateur compromis, pas de fuite de clé privée. TRM Labs attribue l’attaque à la Corée du Nord. La co-PDG Yi He annonce une reprise progressive des retraits sous 48 heures. |
| 5 h 23 | Les 18 270 BTC volés n’ont toujours pas bougé de leurs 19 adresses. |
| 8 h 37 | Richard Teng, co-PDG, évoque un « processus d’attaque complexe ». Des fonds de Binance sont repérés sur une adresse liée au hack de Bitget. |
| 9 h 37 | Binance annonce avoir découvert « d’autres points d’intrusion » et vise une reprise des retraits dans environ 45 heures. Les dépôts fonctionnent. |
Comment le hacker a procédé
Le point important, c’est que Binance n’a pas été piratée par un bug de blockchain. Bitcoin et Ethereum ont fonctionné normalement. C’est l’infrastructure interne de la plateforme, celle qui autorise et signe les retraits, qui a été compromise.
1. Un poste de travail compromis
D’après l’enquête préliminaire de Binance, tout serait parti de l’ordinateur portable d’un ingénieur DevOps, c’est-à-dire une personne qui gère l’infrastructure technique. Ce poste aurait permis au hacker d’accéder à un conteneur de service, un composant du système qui sert justement à soumettre des transactions de retrait. Binance précise n’avoir trouvé aucune preuve de fuite de clé privée.
Autrement dit, le hacker n’a pas volé les clés : il a réussi à faire signer par le système de Binance lui-même des retraits qu’il avait fabriqués. C’est aussi la lecture de TRM Labs, qui estime que l’attaquant a pu faire signer des transactions arbitraires aux hot wallets de Binance, sur plusieurs blockchains à la fois. C’est le même schéma que chez Bybit en 2025 : on ne casse pas le coffre, on trompe la personne ou la machine qui l’ouvre.
2. Une préparation de plus de 36 heures
Rien n’a été improvisé. Le portefeuille opérateur a été financé via Tornado Cash, un service de mixage, dès le matin du 28 octobre. Le contrat malveillant a été déployé plusieurs heures avant l’attaque, testé sur deux portefeuilles, puis répété sur un troisième, les fonds de test étant renvoyés à l’opérateur. Une organisation de professionnels.
3. L’astuce EIP-7702 sur Ethereum
Sur Ethereum, le hacker a utilisé une fonctionnalité récente : EIP-7702, arrivée avec la mise à jour Pectra en mai 2025. Elle permet à un portefeuille classique de déléguer son fonctionnement à un smart contract, grâce à une simple autorisation signée. Utile pour les portefeuilles « intelligents », redoutable entre de mauvaises mains.
Seul problème pour l’attaquant : chaque autorisation n’est valable que pour un numéro de transaction précis, le nonce. Or le portefeuille Binance 14 traitait des retraits en permanence, et ce compteur avançait sans arrêt. La solution du hacker : faire signer 50 autorisations d’un coup, pour 50 nonces consécutifs. Une seule est tombée au bon moment, et elle a suffi.
Le portefeuille a alors été délégué à un contrat « sweeper » contrôlé par le hacker, qui aspirait tout ce qui s’y trouvait, et même ce qui y arrivait ensuite. On a ainsi vu de nouveaux fonds être balayés à plusieurs reprises jusqu’à 1 h du matin. Binance a depuis révoqué cette délégation.
4. Neuf blockchains en même temps
Le hack ne se limite pas à Ethereum. Sur Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche et Polygon, les fonds sont partis par des transferts classiques, correctement signés. C’est ce qui fait dire aux analystes que l’attaquant contrôlait le système de signature lui-même, et pas seulement un portefeuille.
Combien a été volé, et où est l’argent
Les chiffres varient selon la méthode et l’heure du calcul : 6,3 milliards selon Binance, 6,36 milliards selon TRM Labs (au prix du moment du vol), 5,91 milliards selon Chainalysis. Ces écarts tiennent surtout aux prix retenus et aux fonds comptés ou non. Dans tous les cas, c’est un record absolu.
Au moment du vol, le hacker détenait notamment, selon Arkham, près de 1,5 milliard de dollars en bitcoins, environ 900 millions en ether, environ 1,5 milliard en USDT et plus de 800 millions en USDC. Depuis, la situation a beaucoup évolué.
Ce qui a été gelé
| Émetteur ou acteur | Montant gelé |
|---|---|
| Tether (USDT) | ≈ 1,77 milliard d’USDT, sur Ethereum, Tron, Avalanche et Polygon |
| Circle (USDC) | ≈ 823 millions d’USDC |
| Ripple (RLUSD) | 40,5 millions confirmés on-chain (Binance évoque environ 200 millions) |
| World Liberty Financial (USD1) | 27,8 millions d’USD1 |
| Security Council d’Arbitrum | 8 426 ETH et 74,6 millions d’ARB (≈ 30 M$) |
| First Digital (FDUSD) | Gel confirmé, montant non communiqué |
| Total annoncé par Binance | ≈ 3 milliards de dollars |
C’est la preuve que les stablecoins centralisés peuvent être gelés, et vite : Tether a bloqué le portefeuille principal du hacker environ 40 minutes après le vidage. Attention toutefois : gelé ne veut pas dire récupéré. Les fonds sont bloqués, mais leur restitution à Binance prendra du temps et passera probablement par les autorités.
Ce qui ne peut pas être gelé
Le bitcoin et l’ether n’ont pas d’émetteur. Personne ne peut les bloquer, sauf au moment où ils arrivent sur une plateforme, un service d’échange ou un bureau de gré à gré (OTC) qui coopère avec les enquêteurs. Selon TRM Labs, le hacker contrôle encore environ 2,4 milliards de dollars hors d’atteinte, dont plus de 420 000 ETH et les 18 270 BTC.
Côté bitcoin, le hacker a découpé son butin avec une technique appelée peel chain. Ce vendredi matin, les BTC dormaient sur 19 adresses : 17 contenant exactement 1 000 BTC, une 832,5 BTC et une 437,7 BTC. Aucune n’avait encore envoyé le moindre satoshi.
La riposte du hacker : Aave, Uniswap et la conversion en ETH
Le hacker savait que ses stablecoins seraient gelés. Il a donc fait la course contre la montre : transformer un maximum de dollars gelables en ether, qui ne l’est pas. Il a utilisé trois méthodes.
- Emprunter sur Aave. Entre 21 h 57 et 22 h 01, une adresse a déposé 60 millions d’USDT volés sur le protocole de prêt Aave, en deux fois, pour emprunter 19 762 ETH (environ 45 millions de dollars). Le hacker a laissé les USDT en garantie et il est reparti avec des ETH. Tether a gelé l’adresse, puis Aave a gelé ses marchés par précaution, mais les ETH empruntés étaient déjà partis.
- Vendre via UniswapX et des teneurs de marché. Environ 325 millions d’USDT ont été vendus à des teneurs de marché et à des « solvers » contre près de 122 300 ETH. Le hacker a accepté un prix d’environ 2 650 $ par ETH alors que le marché était autour de 2 300 $ : il a volontairement perdu plus de 10 % pour aller vite.
- Échanger sur les DEX. 48 millions de RLUSD ont été revendus sur des plateformes décentralisées avant le gel de Ripple, et 200 millions d’USDT sont passés par Uniswap sur Tron, dont 30 millions ont finalement été gelés. Sur Tron, 300 millions d’USDT ont aussi été envoyés vers le protocole de prêt JustLend.
Dans la nuit, plus d’un milliard de dollars en ETH ont été déplacés vers de nouvelles adresses, ce qui laisse penser à une prochaine étape de blanchiment : mixeurs, ponts entre blockchains, services d’échange instantané et bureaux OTC, comme après le hack de Bybit.
Les altcoins vendus sur le marché
Le portefeuille Binance 14 contenait aussi des dizaines d’altcoins. Le hacker a commencé à les liquider sur la chaîne pour les convertir en ETH. D’après Lookonchain, il a vendu au moins sept jetons pour environ 70 480 ETH, soit près de 158 millions de dollars :
| Jeton | Quantité vendue | Montant |
|---|---|---|
| UNI (Uniswap) | 7,02 millions | ≈ 39,6 M$ |
| ENA (Ethena) | 217,5 millions | ≈ 33,9 M$ |
| PEPE | 7 770 milliards | ≈ 31,7 M$ |
| LINK (Chainlink) | 2,57 millions | ≈ 26,1 M$ |
| AAVE | 127 953 | ≈ 14,3 M$ |
| ONDO | 21,85 millions | ≈ 6,6 M$ |
| WLD (Worldcoin) | 17,32 millions | ≈ 6,1 M$ |
Des ventes de STRK ont aussi été repérées, et ZachXBT recensait encore au moins 122 millions de dollars répartis sur une quinzaine de jetons secondaires (LINK, AAVE, WBTC, ONDO, WLD…). Pour certains de ces actifs, les quantités volées représentent 7 à 15 % des avoirs de Binance. Sur des marchés peu liquides, des ventes de plusieurs dizaines de millions pèsent directement sur le prix : c’est ce qui explique en partie les chutes de UNI (−10,7 %) et d’AAVE (−11 %) dans la nuit.
Qui est derrière : la piste nord-coréenne
Les principaux spécialistes de l’analyse on-chain convergent vers la Corée du Nord :
- TRM Labs attribue l’attaque, avec un « haut niveau de confiance », à TraderTraitor, une unité d’élite rattachée au groupe Lazarus. Le FBI avait déjà désigné ce groupe pour le hack de Bybit.
- Chainalysis juge l’attaque « probablement » l’œuvre de TraderTraitor, en raison de liens avec un piratage précédent.
- ZachXBT, enquêteur indépendant, désigne Lazarus comme « l’attaquant probable ».
- Blockaid estime que les tactiques et le niveau de sophistication sont cohérents avec les opérations nord-coréennes.
Les indices sont les mêmes que lors des précédentes attaques : petits retraits de Tornado Cash pour financer l’opération, longue préparation, signatures obtenues à l’avance et exécutées en rafale. TRM relève les mêmes caractéristiques dans le hack de KelpDAO d’avril 2026.
Un nouvel indice est apparu vendredi matin : des fonds volés à Binance, passés par THORChain, ont été retrouvés sur la même adresse Ethereum que des fonds du hack de Bitget de septembre, lui aussi attribué à la Corée du Nord. Elliptic confirme ce recoupement, en précisant qu’il peut s’agir d’un blanchisseur commun plutôt que du même hacker.
Prudence tout de même : l’attribution n’est pas officielle. Un enquêteur cité par CoinDesk note que Lazarus déplace et vend d’habitude ses fonds plus vite et plus efficacement que ce qu’on observe ici. Le FBI et le département de la Justice américain ne se sont pas encore exprimés.
Binance peut-elle encaisser le choc ?
La plateforme a été claire : la co-PDG Yi He affirme que Binance couvrira « toutes les pertes » liées au piratage, avec son fonds d’urgence SAFU et ses fonds propres. CZ, qui ne dirige plus Binance mais en reste l’actionnaire majoritaire, dit s’attendre à ce que les fonds des utilisateurs soient intégralement couverts.
Les ordres de grandeur rendent cette promesse crédible :
- Binance détenait environ 144 milliards de dollars d’actifs selon DefiLlama (165 milliards au 1er octobre selon ses preuves de réserves). Le vol représente environ 4 % de ce total.
- Le fonds SAFU, créé en 2018, contient environ 1 milliard de dollars en bitcoins.
- Avec 3 milliards gelés et le SAFU, il resterait environ 2 milliards à couvrir sur fonds propres, selon une estimation de ChainCatcher. C’est beaucoup, mais c’est une fraction des revenus annuels de la plateforme, estimés à plus de 16 milliards de dollars.
Un point mérite toutefois votre attention. Le portefeuille vidé, Binance 14, figurait dans les preuves de réserves de la plateforme. Au 1er octobre, Binance détenait exactement 100 % des ETH de ses clients. Avec environ 204 500 ETH partis, le taux de couverture tomberait autour de 94 %, et l’USDC ainsi que plusieurs altcoins sont probablement eux aussi passés sous les 100 %. Binance doit donc racheter ou réinjecter ces actifs. Le prochain relevé des réserves est attendu le 1er novembre : c’est lui qui montrera si le trou a été comblé.
Vendredi vers midi, Binance a annoncé avoir réservé plus de 6,34 milliards de dollars de fonds propres, dont 5 milliards déjà détenus dans les jetons concernés. Le reste est racheté sur le marché et de gré à gré pour rétablir les soldes « un pour un », sans toucher aux fonds des clients. Les 3 milliards gelés viennent en plus.
Binance a annoncé une enquête technique détaillée (post-mortem) et une nouvelle preuve de réserves une fois la situation réglée. Les retraits doivent reprendre progressivement vers dimanche matin (environ 45 heures après l’annonce de vendredi 9 h 37). Les messages de la nuit ont parfois été contradictoires, notamment sur les dépôts : suspendus selon un premier communiqué, fonctionnels selon Yi He. Binance.US n’est pas concernée.
L’impact sur le marché
La réaction a été immédiate, puis s’est amplifiée pendant la nuit avec l’ouverture des marchés asiatiques.
| Actif | Avant le hack (21 h 15) | Plus bas de la nuit | Variation |
|---|---|---|---|
| Bitcoin | 80 327 $ | ≈ 76 350 $ | ≈ −5 % |
| Ethereum | 2 313 $ | ≈ 2 211 $ | ≈ −4,4 % |
| BNB | 738,90 $ | ≈ 692 $ | ≈ −6,3 % |
| Solana | 98,94 $ | 95,64 $ | −3,3 % |
| XRP | 1,27 $ | 1,24 $ | −2,7 % |
- Liquidations : environ 1,5 milliard de dollars de positions à effet de levier liquidées en 24 heures, surtout des positions acheteuses (468 millions sur le BTC, 358 millions sur l’ETH). Plus de 600 millions l’ont été en une seule heure.
- BNB a chuté alors qu’aucun BNB n’a été volé : c’est la confiance dans l’écosystème Binance qui est sanctionnée.
- DeFi : AAVE et UNI ont perdu plus de 10 %, directement touchés par les ventes du hacker et par le gel des marchés d’Aave.
- Institutionnels : selon CoinDesk, plusieurs investisseurs institutionnels retirent des fonds des plateformes centralisées pour rééquilibrer leurs positions. Les teneurs de marché Wintermute et GSR ont précisé leur exposition à Binance (moins de 20 % et moins de 5 % de leurs fonds propres).
- Standard Chartered : Geoffrey Kendrick, responsable de la recherche sur les actifs numériques, estime que « l’évolution négative des prix a encore un peu de chemin à faire », et qu’une nouvelle base ne se formera qu’une fois les fonds dégelés et les détails du hack connus.
Le vendredi matin, le bitcoin se stabilisait autour de 77 000 – 78 500 $, à son plus bas depuis six semaines. Pour situer ces niveaux : dans mon analyse du Bitcoin d’octobre, la zone 82 000 – 87 000 $ servait de consolidation, et le prix évoluait déjà sous les 82 000 $ avant l’attaque. Les supports suivants de cette lecture se situent vers 74 900 $, puis dans la zone 72 800 – 72 900 $. Ce sont les clôtures qui comptent, pas les mèches d’une nuit de panique.
Les variables à surveiller, et jusqu’où cela peut aller
Un hack de cette taille ne se résume pas à une nuit de baisse. Voici les facteurs qui vont déterminer la suite.
1. Ce que le hacker fait de ses BTC et de ses ETH
Environ 2,4 milliards de dollars en BTC et en ETH restent entre ses mains. S’il les vend massivement, la pression sera réelle. Mais l’histoire montre que ces groupes vendent rarement sur les carnets d’ordres : après Bybit, il avait fallu une dizaine de jours pour convertir et blanchir le butin, via des ponts, des services d’échange et des bureaux OTC. La menace est donc plus diffuse et étalée dans le temps qu’un krach en une bougie. Mais chaque mouvement des 19 adresses bitcoin sera scruté et pourra provoquer des réactions nerveuses.
2. La reprise des retraits
Si les retraits reprennent comme prévu dimanche, sans file d’attente anormale, la confiance reviendra vite. Un retard, de nouveaux messages contradictoires ou des restrictions prolongées alimenteraient au contraire la peur d’un problème plus profond, et donc une vague de retraits.
3. La reconstitution des réserves
Pour revenir à 100 % de couverture, Binance doit remplacer les ETH, les BTC et les altcoins volés. Vendredi, la plateforme a confirmé racheter environ 1,34 milliard de dollars d’actifs sur le marché et de gré à gré. Cela peut passer par des rachats sur le marché, ce qui serait plutôt un soutien pour les prix, ou par l’utilisation de sa trésorerie. Le relevé du 1er novembre sera un test important.
4. La contagion DeFi
Aave a gelé ses marchés, Kamino a mis certains marchés en pause, et des stablecoins ont été bloqués en urgence. Le risque de créance irrécouvrable sur Aave paraît limité (environ 0,9 % de ses réserves en WETH), mais les protocoles qui ont reçu des fonds volés vont faire l’objet d’une attention particulière dans les prochains jours.
5. La régulation
Le hack arrive au pire moment pour les plateformes non régulées, et Binance n’a pas d’agrément MiCA en Europe. Il donnera des arguments à ceux qui réclament plus d’encadrement de la conservation des fonds. Il relance aussi le débat sur EIP-7702, dont les risques étaient connus depuis son lancement.
- Le plus probable aujourd’hui : les retraits reprennent, Binance comble ses réserves, le hacker blanchit lentement. Le marché digère le choc en quelques jours à quelques semaines, avec une volatilité élevée.
- Le scénario défavorable : retards, nouvelles mauvaises surprises dans le post-mortem, ventes visibles des BTC volés. La pression vendeuse se prolonge, comme l’anticipe Standard Chartered.
- Le scénario extrême : la découverte d’un trou bien plus important que prévu provoque une panique et une course aux retraits. Rien ne va dans ce sens à ce stade : la perte représente environ 4 % des actifs de la plateforme.
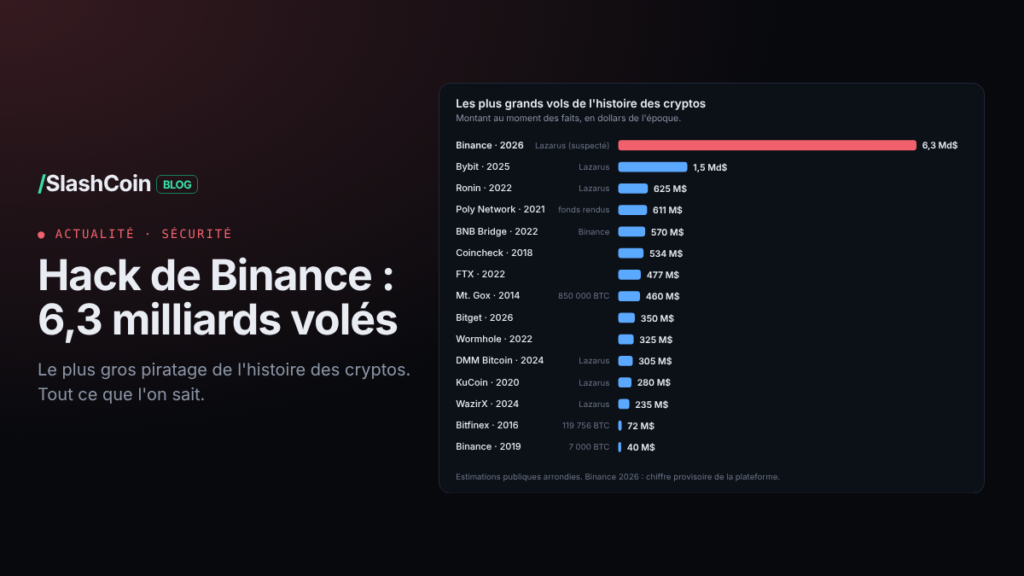
Le plus gros hack de l’histoire : de Mt. Gox à aujourd’hui
Pour mesurer l’ampleur de l’événement, il faut le replacer dans l’histoire des grands vols de cryptomonnaies.
| Date | Victime | Montant à l’époque | Ce qu’il faut retenir |
|---|---|---|---|
| Juin 2011 | Mt. Gox | Quelques milliers de BTC | Premier grand piratage d’une plateforme : le cours du bitcoin s’effondre à 1 centime sur Mt. Gox. |
| Février 2014 | Mt. Gox | ≈ 460 M$ | Environ 850 000 BTC perdus (200 000 retrouvés ensuite). Faillite de la plateforme qui gérait alors l’essentiel des échanges de bitcoins. |
| Août 2016 | Bitfinex | ≈ 72 M$ | 119 756 BTC volés. Les autorités américaines en ont saisi environ 94 000 en 2022, alors valorisés 3,6 milliards. |
| Janvier 2018 | Coincheck | ≈ 534 M$ | 523 millions de NEM volés sur un hot wallet. Le record de l’époque. |
| Mai 2019 | Binance | ≈ 40 M$ | 7 000 BTC volés. Les pertes avaient été couvertes par le fonds SAFU. |
| Septembre 2020 | KuCoin | ≈ 280 M$ | Attribué à Lazarus. Une grande partie des fonds a été récupérée. |
| Août 2021 | Poly Network | ≈ 611 M$ | Le hacker a fini par restituer les fonds. |
| Mars 2022 | Ronin (Axie Infinity) | ≈ 625 M$ | Lazarus. Cinq clés de validateurs sur neuf compromises. |
| Octobre 2022 | BNB Bridge (Binance) | ≈ 570 M$ | 2 millions de BNB créés de toutes pièces. La chaîne avait été mise en pause, limitant la fuite à environ 100 M$. |
| Novembre 2022 | FTX | ≈ 477 M$ | Vol survenu le jour même de la faillite de la plateforme. |
| Mai 2024 | DMM Bitcoin | ≈ 305 M$ | 4 502 BTC. Le FBI a désigné TraderTraitor. |
| Juillet 2024 | WazirX | ≈ 235 M$ | Plateforme indienne, attaque attribuée à la Corée du Nord. |
| Février 2025 | Bybit | ≈ 1,46 Md$ | Lazarus. Le record jusqu’à jeudi. Bybit avait couvert toutes les pertes et maintenu les retraits. |
| 2026 | Drift, KelpDAO, Bitget | ≈ 290 à 350 M$ chacun | Une année déjà lourde, avec plusieurs attaques liées à la Corée du Nord. |
| Octobre 2026 | Binance | ≈ 6,3 Md$ | Plus de quatre fois le record de Bybit. |
Deux enseignements ressortent. D’abord, en dollars, Binance pulvérise tous les records. Mais en bitcoins, Mt. Gox reste hors catégorie : ses 850 000 BTC vaudraient aujourd’hui plus de 65 milliards de dollars, et les 119 756 BTC de Bitfinex plus de 9 milliards.
Ensuite, la Corée du Nord est devenue l’acteur dominant de ces vols. Ronin, KuCoin, DMM, WazirX, Bybit et maintenant probablement Binance : les techniques ont changé, passant du vol de clés à la manipulation des systèmes de signature et des personnes qui les utilisent. Selon CertiK, les pertes liées aux hacks atteignaient déjà 1,28 milliard de dollars au troisième trimestre 2026, avant même cette attaque.
Enfin, Binance a déjà traversé deux piratages, en 2019 et en 2022, et avait à chaque fois couvert les pertes. La différence, cette fois, c’est l’échelle.
Consignes de sécurité : ce que vous devez faire maintenant
Chaque hack majeur est suivi d’une vague d’arnaques. Des milliers de personnes inquiètes cherchent des informations, et les escrocs le savent. Le principal danger pour vous, aujourd’hui, ce n’est pas le hacker de Binance : ce sont ceux qui vont profiter de la panique.
- Ne suivez que les canaux officiels. Le site binance.com tapé à la main, l’application officielle, le compte X officiel de Binance. Binance propose un outil, Binance Verify, pour vérifier qu’un site, un e-mail ou un compte est authentique.
- Méfiez-vous même des canaux qui semblent officiels. Faux comptes certifiés sur X, fausses pages sponsorisées sur Google, e-mails imitant parfaitement Binance, SMS qui s’insèrent dans le fil des vrais messages : tout cela existe. Ne cliquez jamais sur un lien reçu par message.
- Binance ne vous demandera jamais votre phrase de récupération, votre mot de passe, vos codes 2FA, ni de transférer vos fonds vers un « portefeuille sécurisé ». Personne ne vous appellera pour « protéger votre compte ».
- Il n’y a aucun formulaire d’indemnisation à remplir. Binance dit couvrir les pertes elle-même, les soldes des clients ne sont pas touchés. Tout « remboursement », « airdrop SAFU » ou « vérification de compte » suite au hack est une arnaque.
- Méfiez-vous des « services de récupération de fonds ». Ceux qui promettent de récupérer des cryptos volées contre paiement sont des escrocs.
- Ne signez rien que vous ne comprenez pas. C’est la leçon directe de ce hack : une seule autorisation signée a suffi à vider un portefeuille. Si votre wallet vous demande de « mettre à niveau votre compte » ou de « déléguer » votre adresse à un contrat, refusez sauf si vous êtes à l’origine de la démarche.
- Vérifiez vos autorisations. Un outil comme revoke.cash permet de voir et de révoquer les autorisations données à des contrats depuis votre portefeuille.
- Attention à l’empoisonnement d’adresse. Des escrocs envoient de petits montants depuis des adresses qui ressemblent aux vôtres, pour que vous les copiiez par erreur dans votre historique. Vérifiez toujours l’adresse complète.
- À la reprise des retraits, pas de précipitation. Attendez-vous à des délais. Faites d’abord un petit retrait de test, vérifiez l’adresse et le réseau, puis envoyez le reste.
- Pensez à l’autoconservation. Pour l’épargne de long terme, un portefeuille matériel (hardware wallet) dont vous seul détenez la phrase de récupération reste la protection la plus solide. Une plateforme n’est pas une banque.
Et pour les utilisateurs en France ?
Petit rappel important : Binance ne sert plus les résidents français depuis le 1er juillet 2026, faute d’agrément MiCA. Depuis cette date, le trading, l’épargne et le staking sont fermés aux clients français, mais les retraits restaient possibles. Ceux qui avaient encore des fonds sur la plateforme sont donc concernés par la suspension actuelle des retraits.
Si c’est votre cas : pas de panique, vos soldes ne sont pas touchés selon Binance. Dès la reprise des retraits, transférez vos fonds vers un portefeuille personnel ou une plateforme agréée MiCA, en suivant les consignes ci-dessus. Le registre des prestataires agréés est disponible sur le site de l’AMF.
Ce qu’il faut retenir
- Binance a subi le plus gros piratage de l’histoire des cryptos : environ 6,3 milliards de dollars, plus de quatre fois le record de Bybit.
- Le hacker n’a pas cassé de blockchain : il a compromis l’infrastructure de signature de Binance, à partir de l’ordinateur d’un ingénieur, et utilisé l’astuce des 50 autorisations EIP-7702 sur Ethereum.
- Environ 3 milliards sont gelés grâce aux émetteurs de stablecoins. Environ 2,4 milliards en BTC et en ETH restent hors d’atteinte.
- Le hacker a converti des stablecoins en ETH via Aave, UniswapX et des teneurs de marché, et vend ses altcoins, ce qui pèse sur le marché.
- La piste nord-coréenne (Lazarus / TraderTraitor) fait consensus chez les analystes, sans attribution officielle à ce stade.
- Binance promet de couvrir toutes les pertes. Les retraits doivent reprendre vers dimanche matin et le relevé des réserves du 1er novembre sera décisif.
- La vraie menace pour vous, ce sont les arnaques qui vont suivre. Canaux officiels uniquement, aucun lien reçu par message, aucune signature à l’aveugle.
Prenez soin de vos fonds.
Sources
- TRM Labs : North Korea Steals USD 6.36 Billion From Binance
- CoinDesk : Binance loses over $6 billion in the largest crypto hack to date
- CoinDesk : Binance hacker splits $1.4 billion of bitcoin into 19 wallets
- CoinDesk : Binance hack drained wallets backing customer assets
- CoinDesk : North Korea’s Lazarus Group likely behind Binance hack
- CoinDesk : Standard Chartered sees more pain
- CoinDesk : Institutional investors rush to pull funds from exchanges
- Cointelegraph (via TradingView) : live updates
- Yahoo Finance : Binance confirms major hack
- crypto.news : How one wallet trick led to a $6.3 billion breach
- CryptoTicker : chronologie du krach
- CryptoTicker : Binance Hack On-Chain Analysis
- Decrypt : Binance Hacker Hunts for Exit Ramps
- Bloomingbit : Binance Hacker Sells 7 Tokens
- The Defiant : Binance expects to resume withdrawals within 48 hours
- ChainCatcher : how much can Binance cover
- Bitcoin.fr : Binance victime d’un piratage
- France Épargne : Binance ferme ses services aux clients de l’UE faute de licence MiCA
SlashCoin
Trader et analyste indépendant depuis 2017, spécialiste d'Ichimoku Kinkō Hyō. Fondateur de SlashCoin et cofondateur du Club Zetta.
Toutes ses analyses →Rejoignez le Club Zetta
Le club privé que j’anime avec deux autres analystes : analyses chaque semaine, lives, formations et un groupe Telegram pour échanger. Essai gratuit, sans engagement.
Rejoindre le Club ZettaTransparence : je suis cofondateur du Club Zetta et ce lien contient mon code partenaire.
Ou recevez la newsletter privée
Analyses exclusives, niveaux à surveiller et répartition de portefeuille, directement par email.